รัฐ สั่ง 300 กรม “เปลี่ยนรหัสผ่านด่วน” ล้างระบบร้าง 3 หมื่นระบบใน 15 วัน ปิดช่องแฮกข้อมูลรัฐ สั่ง 300 กรม “เปลี่ยนรหัสผ่านด่วน” ล้างระบบร้าง 3 หมื่นระบบใน 15 วัน ปิดช่องแฮกข้อมูล
รัฐ ยกระดับความปลอดภัยไซเบอร์ สั่ง 300 กรม เปลี่ยนระผ่านระบบรัฐทันที สั่งล้าง 3 หมื่นระบบใน 15 วัน ปิดช่องแฮกข้อมูล…
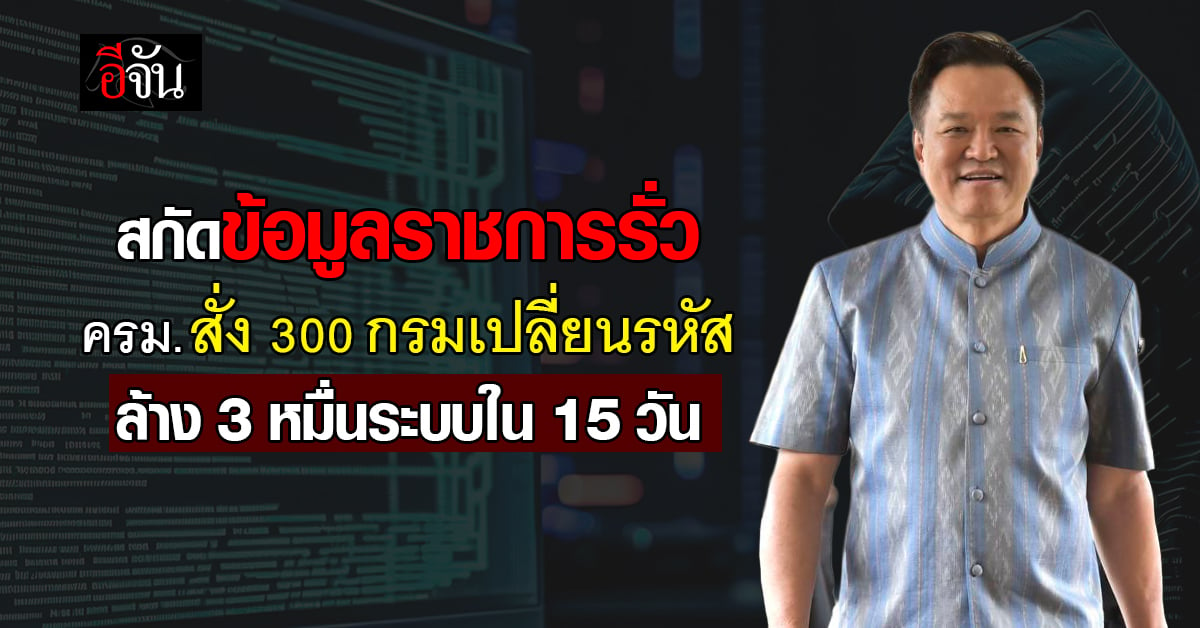
น.ส.รัชดา ธนาดิเรก โฆษกประจำสำนักนายกรัฐมนตรี เปิดเผยว่า ที่ประชุมคณะรัฐมนตรี (ครม.) มีมติเห็นชอบแนวทางการป้องกันข้อมูลส่วนบุคคลรั่วไหลจากเหตุบัญชีผู้ใช้งานสำหรับยืนยันตัวตน (Credential) รั่วไหล ด้วยมาตรการยืนยันตัวตนหลายปัจจัย (Multi – Factor Authentication : MFA) เช่น การใช้ Digital Identity (ThaID) หรือวิธีการยืนยันตัวตนในรูปแบบอื่นที่มีความมั่นคงปลอดภัย ตามที่ คณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์ (กมช.) เสนอ เพื่อยกระดับมาตรการป้องกันข้อมูลส่วนบุคคลและลดความเสี่ยงจากภัยคุกคามทางไซเบอร์ในภาครัฐอย่างเป็นระบบ ส่งผลให้ระบบดิจิทัลของรัฐมีความมั่นคงปลอดภัยมากยิ่งขึ้น นำไปสู่การเพิ่มความเชื่อมั่นให้แก่ประชาชน ภาคธุรกิจและนักลงทุน ประเทศไทยมีมาตรฐานด้านความมั่นคงปลอดภัยไซเบอร์ที่ทัดเทียมกับระดับสากล
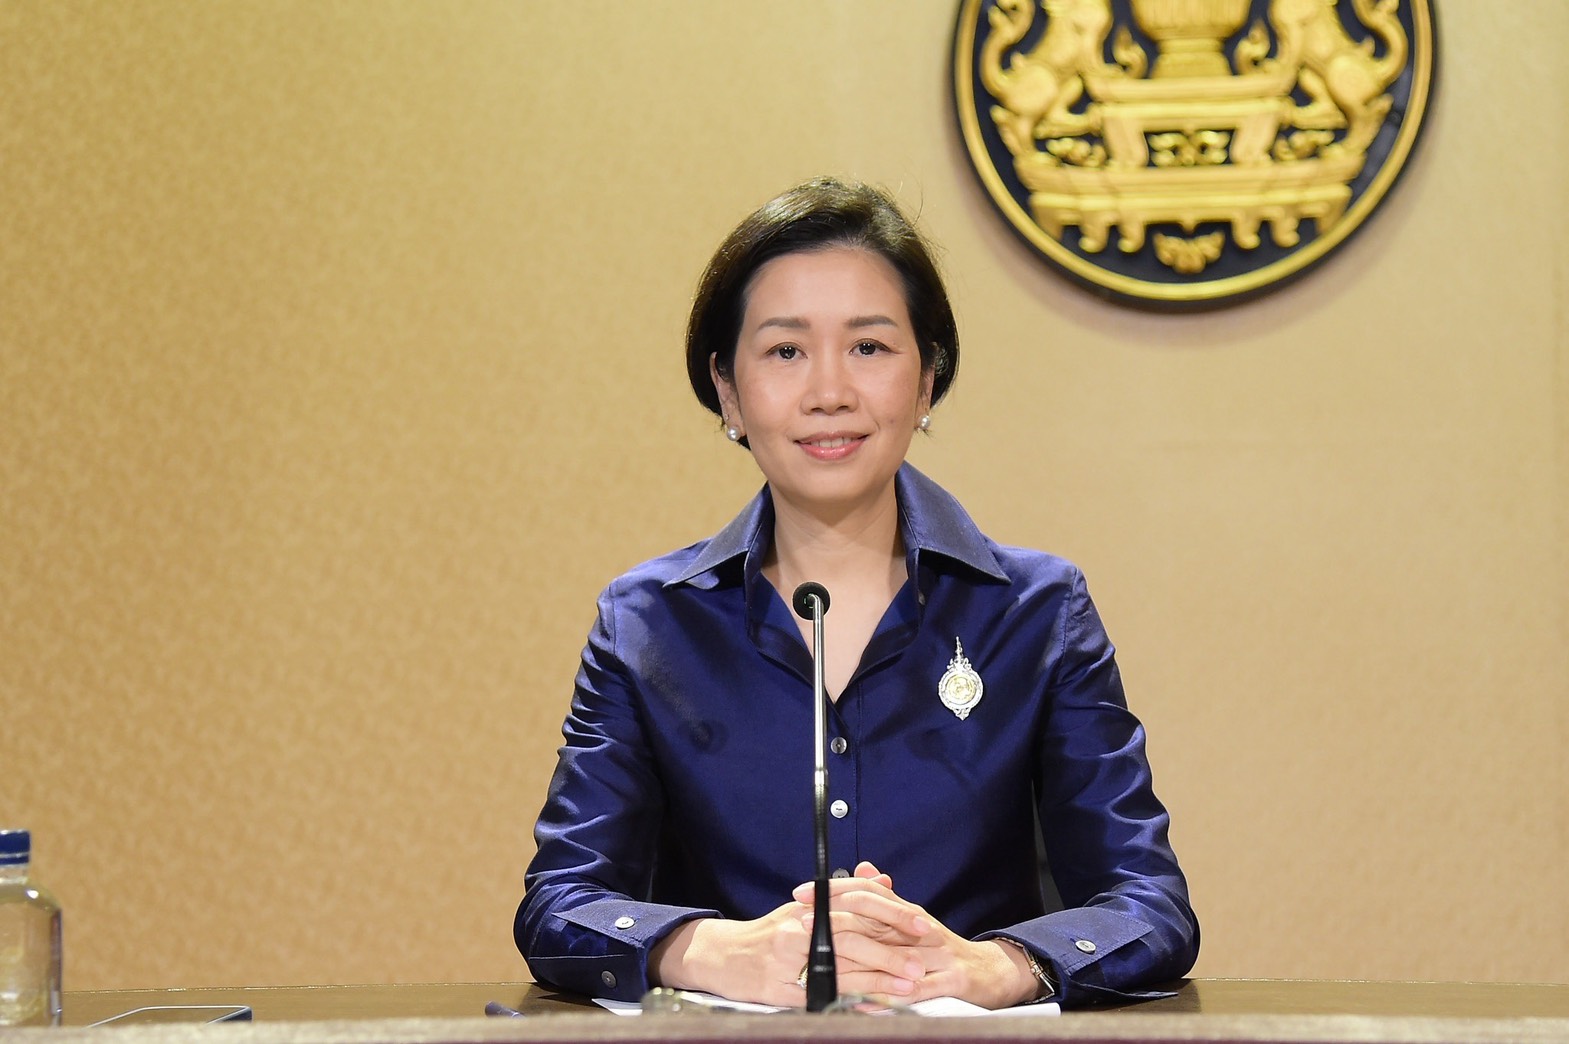
ทั้งนี้ ครม. ยังเห็นชอบให้ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ดำเนินการตามมาตรา 22 (5) แห่งพระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 เพื่อให้ทุกหน่วยงานของรัฐและเอกชนดำเนินการตามมติ กมช. ดังกล่าว ทั้งนี้ พ.ร.บ. รักษาความมั่นคงปลอดภัยฯ ให้ สกมช. มีหน้าที่และอำนาจในการดำเนินการและประสานงานกับหน่วยงานของรัฐและเอกชนในการตอบสนองและรับมือกับภัยคุกคามทางไซเบอร์ เพื่อให้เกิดความรวดเร็วและตอบสนองต่อสถานการณ์ภัยคุกคามได้อย่างทันท่วงที
โฆษกประจำสำนักนายกรัฐมนตรี กล่าวว่า ที่ประชุม ครม. ยังเห็นชอบ 3 มารตรการ ที่เป็นผลจากการประชุมของคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เสนอ เมื่อวันที่ 10 ส.ค. 2569 ดังนี้
มีข้อมูลเพิ่มเติมเรื่องนี้ไหม
แจ้งเบาะแสหรือสอบถามทีมข่าวอีจันได้โดยตรง
ความคิดเห็น(0)
เข้าสู่ระบบเพื่อร่วมแสดงความคิดเห็นกับชาวอีจัน