ดีอี พบข้อมูลคนไทยรั่ว 221 ล้านรายการ นัดล้างระบบ 300 กรมดีอี พบข้อมูลคนไทยรั่ว 221 ล้านรายการ นัดล้างระบบ 300 กรม
ข้อมูลคนไทยหลุดว่อน! “ดีอี” พบรั่ว 221 ล้านรายการ นัดล้างระบบหน่วยงานรัฐ 300 กรม อัด 30,000 ระบบคลีนซิ่งใน 15 วัน ชงมาตรการไซเบอร์เข้า ครม. พรุ่งนี้ (11 ส.ค.69…
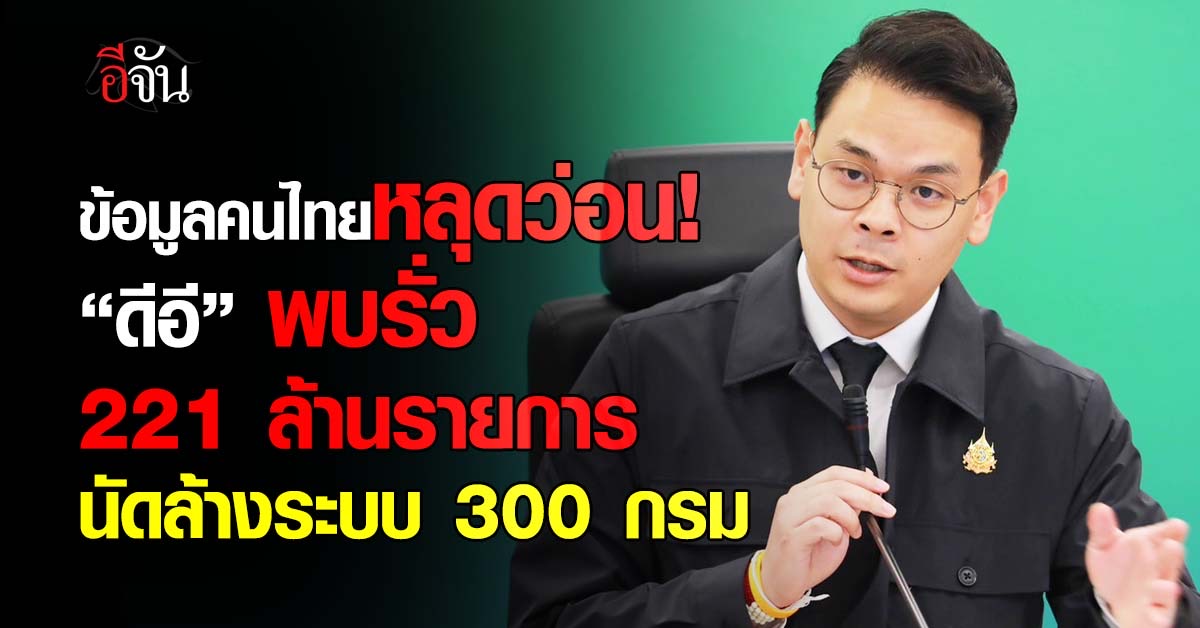
กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) เตรียมเสนอคณะรัฐมนตรี (ครม.) วันที่ 11 ส.ค.69 ยกระดับมาตรการความปลอดภัยไซเบอร์ของหน่วยงานรัฐ โดยให้ระบบสำคัญเปลี่ยนจากการใช้ชื่อผู้ใช้และรหัสผ่านเพียงอย่างเดียว ไปสู่การยืนยันตัวตนหลายปัจจัย หรือ Multi-Factor Authentication (MFA) ควบคู่กับการบังคับเปลี่ยนข้อมูลล็อกอินทันที และตรวจสอบระบบภาครัฐประมาณ 30,000 ระบบ หลังพบข้อมูลล็อกอินที่เกี่ยวข้องกับประเทศไทยรั่วไหลประมาณ 221 ล้านรายการ
นายไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) เปิดเผยภายหลังเป็นประธานการประชุมหารือเรื่องการยกระดับมาตรการหน่วยงานรัฐเพื่อคุ้มครองข้อมูลประชาชนว่า กระทรวงดีอีรวบรวมข้อมูลการรั่วไหลทั้งด้านโครงสร้าง แหล่งที่มา และช่องโหว่ของระบบมาอย่างต่อเนื่อง โดยข้อมูลที่รวบรวมพบล็อกอินรั่วทั่วโลกประมาณ 56,000 ล้านรายการ ส่วนที่เกี่ยวข้องกับประเทศไทยมีประมาณ 221 ล้านรายการ ตัวเลขดังกล่าวไม่ใช่จำนวนประชาชน เพราะหนึ่งคนอาจมีบัญชีหรือข้อมูลล็อกอินหลายชุด
ส่วนของภาครัฐ พบระบบประมาณ 30,000 ระบบที่เกี่ยวข้องกับข้อมูลล็อกอินรั่วไหล ขณะที่ภาคเอกชนมีมากกว่า 35,000 ระบบ ทำให้รัฐบาลเตรียมเรียกทุกกระทรวงและกว่า 300 กรม มาตรวจสอบระบบที่อยู่ในความรับผิดชอบร่วมกัน ทั้งระบบที่ยังใช้งาน ระบบที่เลิกใช้แล้วแต่โครงสร้างเบื้องหลังยังเปิดอยู่ และระบบที่อาจเปิดช่องทางเข้าถึงมากเกินความจำเป็น
“เป็นการซื้อเวลาเพื่อให้เราเรียกประชุมกับทุกๆ หน่วยงานที่เกี่ยวข้อง ก็คือทุกกระทรวง 300 กว่ากรม เอาทุกอย่างขึ้นมากางกัน แล้วมาทำ Cleansing แล้วก็มอบนโยบายแนวทางในการแก้ไขปัญหา ในระยะยาวอย่างเป็นรูปธรรม” นายไชยชนก กล่าว
นายไชยชนก กล่าวว่า การ Force Re-login หรือบังคับให้ผู้ใช้งานเข้าสู่ระบบใหม่และเปลี่ยนรหัสผ่าน สามารถดำเนินการได้ทันทีในหน่วยงานภาครัฐ โดยมองเป็นมาตรการระยะสั้นเพื่อทำให้ข้อมูลล็อกอินที่รั่วออกไปไม่สามารถนำกลับมาใช้งานได้ง่าย ขณะที่การตรวจสอบและทำความสะอาดระบบ หรือ Cleansing วางกรอบดำเนินการประมาณ 15 วัน
การตรวจสอบจะครอบคลุมว่าระบบใดยังจำเป็นต่อการใช้งาน ระบบใดควรปิด และระบบใดมีช่องทางเข้าถึงที่ไม่เหมาะสม โดยเฉพาะระบบเก่าที่หน่วยงานอาจเข้าใจว่าปิดให้บริการไปแล้ว แต่ส่วนของระบบเบื้องหลังยังคงทำงานและอาจถูกเข้าถึงได้ ขณะเดียวกันระบบประมาณ 30,000 ระบบของภาครัฐจะต้องได้รับการพิจารณาว่าควรเพิ่ม MFA เพียงอย่างเดียว หรือจำเป็นต้องยกระดับมาตรการด้านความปลอดภัยมากกว่านั้น
“เราวางไทม์ไลน์ไว้ว่าต้องใช้เวลาประมาณ 15 วัน ก็จะเป็นเรื่องของการทำ Cleansing ว่าระบบไหนยังใช้งาน ระบบไหนไม่ใช้งานแล้ว เพื่อให้มีการปิด ไม่ใช่ปิดแค่เพียงหน้าเว็บหรือการเข้าถึงที่เห็น แต่ปิดในเชิงระบบข้างหลัง” นายไชยชนก กล่าว
มีข้อมูลเพิ่มเติมเรื่องนี้ไหม
แจ้งเบาะแสหรือสอบถามทีมข่าวอีจันได้โดยตรง
ความคิดเห็น(0)
เข้าสู่ระบบเพื่อร่วมแสดงความคิดเห็นกับชาวอีจัน